Detecção de anomalias
Monitore continuamente os sistemas de identidade em busca de alterações não autorizadas, escaladas de privilégios e padrões de acesso incomuns para que você possa mitigar ataques baseados em identidade antes que eles se agravem.
COMO FAZEMOS ISSO
Identifique rapidamente ameaças à identidade difíceis de detectar
Identifique rapidamente modificações não autorizadas, investigue comportamentos suspeitos e estabeleça uma linha do tempo precisa das atividades, permitindo a detecção rápida de ameaças e a Recovery precisa.

Monitorar e auditar alterações
Obtenha visibilidade sobre as alterações críticas de identidade e as atividades que foram detectadas.

Minimizar o risco e a exposição
Localizar com precisão, investigar e corrigir atividades suspeitaspara ajudar a minimizar riscos ou interrupções em potencial.

Minimizar o tempo de inatividade
Reverta rapidamente as alterações indesejadas para conter ataques de rápida evolução.
Detecção em tempo real
Audite e corrija alterações maliciosas rapidamente
O Commvault Cloud oferece auditoria em tempo real e detecção de anomalias, ajudando a identificar alterações maliciosas de identidade em tempo real e a revelar vulnerabilidades ocultas antes que sejam exploradas.
Auditoria de alterações em tempo real
Monitore e acompanhe continuamente todas as alterações de segurança no Active Directory, com detalhes sobre quem as fez, quando e de onde.
Alertas de anomalias
Seja notificado sobre ações de identidade irregulares e suspeitas, como escalonamentos de privilégios não autorizados, logins incomuns e alterações de escopo em ativos de Nível 0, assim que ocorrerem.
Revertida com um clique
Detecte e reverta alterações maliciosas a partir da mesma tela.
Linhas do tempo visuais das ameaças
Acelere a resposta a incidentes estabelecendo uma linha do tempo precisa das atividades, o que ajuda a determinar rapidamente quando um ataque começou para selecionar um ponto de Recovery ideal ou reverter alterações maliciosas e remover os vestígios de um ataque.
RELATÓRIO DO ANALISTA
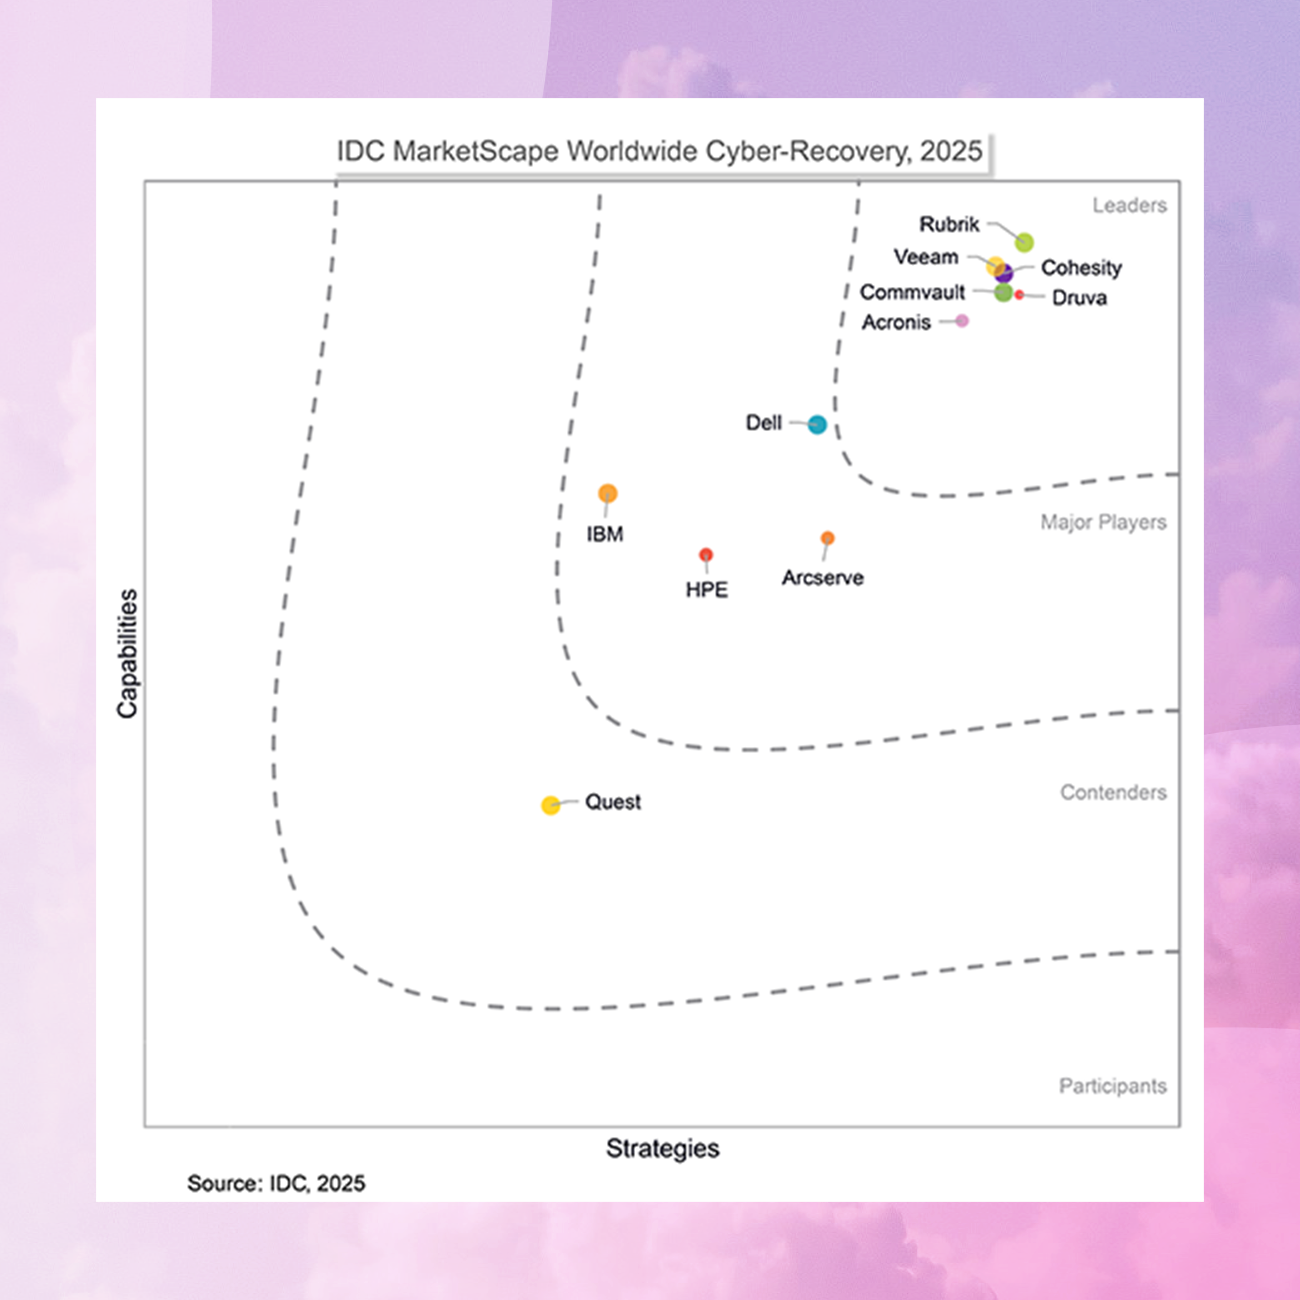
IDC MarketScape
A Commvault foi reconhecida como líder por seus pontos fortes em arquitetura de recuperação cibernética, platform cargas de trabalho e platform , integração do ecossistema de segurança e treinamento dedicado à resiliência cibernética.
Nosso Alcance
Apoio a mais de 100.000 empresas
“Costumávamos projetar manualmente a redundância para evitar a perda de dados. A Commvault oferece a flexibilidade e a granularidade necessárias para restaurações rápidas.”
“A Commvault nos dá a confiança de que nossos dados estão seguros e que nossos serviços importantes podem ser ativados e executados rapidamente.”
eBook
Revelado: a verdade sobre o Active Directory, resiliência de identidade e recuperação rápida
A infraestrutura de identidade da sua organização está sob ameaça, e os métodos tradicionais de backup e recuperação já não são suficientes. Saiba por que essas abordagens não são mais eficazes e descubra como você pode criar resiliência de identidade com a Commvault.
Protegendo o Núcleo
Proteja a resiliência e a capacidade de recuperação do Microsoft AD e do Entra ID
Avaliação de integridade da segurança de identidade
Perguntas frequentes
Por que a infraestrutura de identidade é um alvo frequente de ataques?
Os sistemas de identidade são um alvo privilegiado para ataques, pois funcionam como um portal centralizado para diversos aplicativos e serviços em toda a organização, tornando-os um alvo lucrativo para invasores que buscam obter amplo acesso a informações confidenciais. Ao comprometer um sistema de identidade, os invasores podem, potencialmente, obter credenciais ou tokens de autenticação que concedem acesso a inúmeros sistemas a jusante, permitindo que se desloquem lateralmente dentro da infraestrutura de uma organização.
O que é auditoria de alterações de identidade?
A auditoria de alterações de identidade monitora e registra continuamente as modificações e os eventos de autenticação em todos os seus sistemas de identidade, rastreando quem alterou o quê, quando e onde. Essa abordagem contínua fornece um histórico em tempo real e alertas sobre alterações suspeitas.
Por que o monitoramento do Active Directory é importante?
O monitoramento do Active Directory oferece visibilidade sobre padrões de autenticação, alterações de privilégios e modificações nas políticas que possam indicar uma violação.
Sua capacidade de detectar alterações não autorizadas em grupos de segurança, padrões de autenticação incomuns ou modificações suspeitas em contas pode significar a diferença entre impedir um ataque ainda em seus estágios iniciais e ter que lidar com uma violação em grande escala. O monitoramento do AD também atende aos requisitos de conformidade, fornecendo registros de auditoria das ações administrativas e das tentativas de acesso.
Dê o próximo passo
Estamos prontos quando você estiver
A resiliência é uma jornada contínua. Não importa onde você esteja em seu caminho, nós o ajudaremos a dar o próximo passo.