Ce sentiment d’accomplissement s’accompagne d’un sentiment supplémentaire de soulagement, quel que soit le temps qu’il a fallu pour y parvenir. Mais… quel est le rapport avec le concept « Bring Your Own Key » (BYOK) ? Poursuivez votre lecture.
Dans le même ordre d’idées, le service de sauvegarde dans le cloud « Backup as a Service » de Clumio avait promis de prendre en charge la fonctionnalité BYOK il y a plus de deux ans ! Cette fonctionnalité permettait aux clients de chiffrer leurs données de sauvegarde à l’aide de leur propre clé de chiffrement, en utilisant la fonctionnalité native « Key Management Service » (KMS) d’Amazon Web Services (AWS).
AWS KMS permet aux clients de créer et de gérer facilement des clés cryptographiques, ainsi que d’en contrôler l’utilisation dans un large éventail de services AWS et au sein de leurs applications.
Lorsque Clumio a ajouté la fonctionnalité BYOK, la solution prenait en charge les sources de données VMware, Microsoft 365 (M365) et AWS EC2/EBS, car c’étaient les sources de données prises en charge par Clumio à cette époque. Cependant, depuis lors, Clumio a ajouté d’autres sources de données essentielles, telles que S3, RDS et DynamoDB.
Avec cette dernière version, Clumio a étendu les fonctionnalités BYOK à toutes nos sources de données critiques, concrétisant ainsi un objectif que nous nous étions fixé il y a longtemps. Et cela ne s’arrête pas là, car nous continuerons à consacrer nos efforts à l’intégration de BYOK dans de futures sources de données également.
Pourquoi les clients s’intéressent-ils au BYOK :
Clumio ne crypte-t-il pas déjà toutes les sauvegardes ? Et si oui, pourquoi le BYOK est-il nécessaire ? Il est vrai que Clumio crypte toutes les données de sauvegarde stockées dans son cloud à l’aide d’une clé dédiée au client, et que cette clé est renouvelée tous les 30 jours. Cependant, dans certains cas, certains clients ont des exigences de sécurité supplémentaires très strictes :
Comment fonctionne le chiffrement :
Les clés de compartiment AWS S3 ont permis de réduire le coût du chiffrement côté serveur de plus de 99 %and don’t need to lookup the key for every single transaction. Since Clumio backs up data with millions of transactions, having to look up the key for every single transaction was a no-go. With AWS’S S3 bucket keys feature, Clumio can use the customers BYOK key as the Amazon S3 Bucket Key and encrypts all the data landing in the S3 bucket using the customers BYOK key.
Comment activer la fonctionnalité BYOK :
Accédez à « Paramètres » puis à « Features de sécurité » – « Clé de chiffrement ». Une fois sur cette page, Clumio fournit des informations détaillées sur cette fonctionnalité, ainsi que ses exigences et ses limitations. Les clients peuvent ensuite procéder au déploiement des StackSets AWS CloudFormation dans l’un de leurs comptes AWS où ils souhaitent utiliser la clé BYOK.
StackSets est nécessaire car Clumio devra créer une clé multirégionale (mondiale) et l’utiliser pour chiffrer les sauvegardes dans toutes les régions où se trouvent les sources de données. Une fois le déploiement effectué, les clients peuvent vérifier la connexion dans l’interface utilisateur de Clumio en accédant à cette page à tout moment.
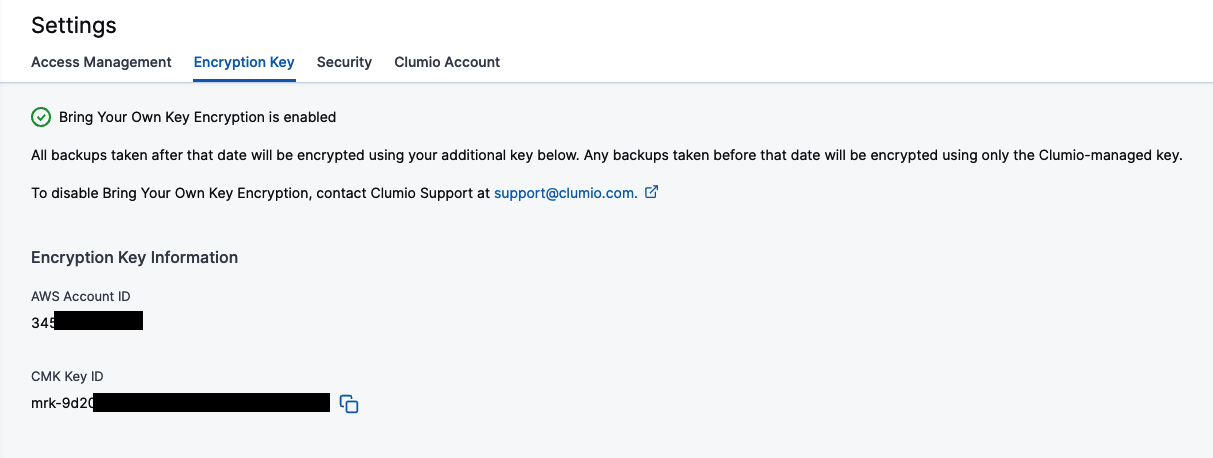
La coche verte en haut de la page indique que tout fonctionne comme prévu. Si, pour une raison quelconque, la clé n’est pas accessible, elle se transforme en « X » rouge et vous permet de « Vérifier l’accès » à nouveau pour voir si le problème a été résolu et si tout fonctionne à nouveau.
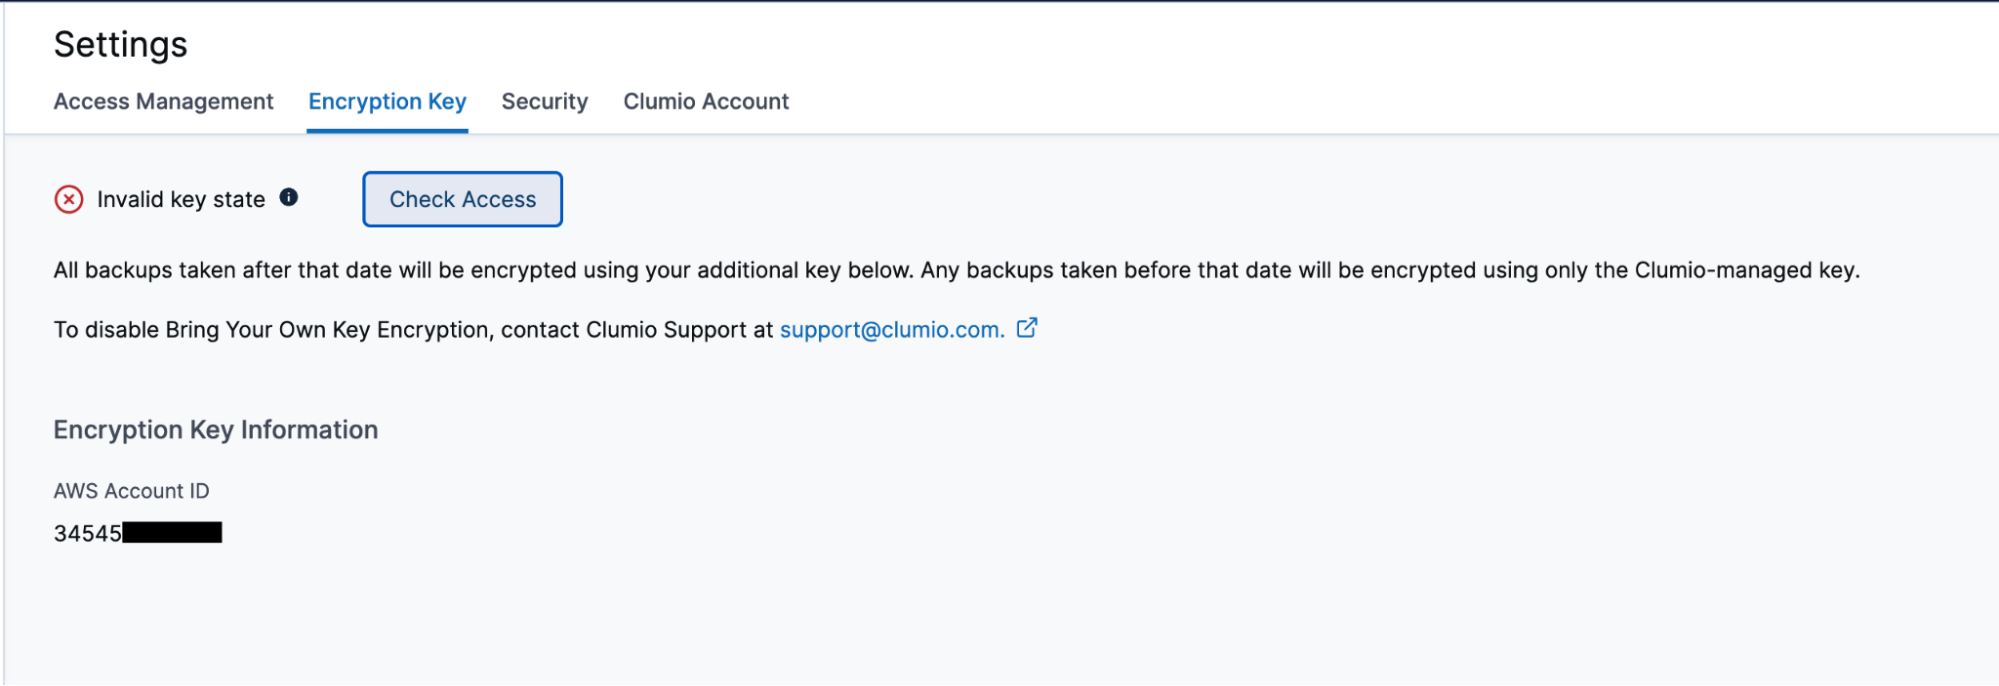
Comment vérifier et auditer les accès dans Clumio
L’un des avantages de la fonctionnalité BYOK est que les clients peuvent vérifier et contrôler à tout moment les accès de Clumio à leur clé. Les clients peuvent consulter les journaux CloudTrail pour obtenir tous les détails relatifs à chaque accès de Clumio à leur clé, y compris le motif de cet accès. Les clients peuvent accéder à la section « CloudTrail Logs » de leur compte AWS sur lequel le StackSet AWS CloudFormation a été déployé.
En ce qui concerne les clés de compartiment S3, celles-ci étant mises en cache par le service AWS S3, il se peut que l’accès ne soit pas disponible pour chaque transaction. En revanche, les clés sont consultées à chaque transaction pour les sauvegardes EC2/EBS, VMware et M365.
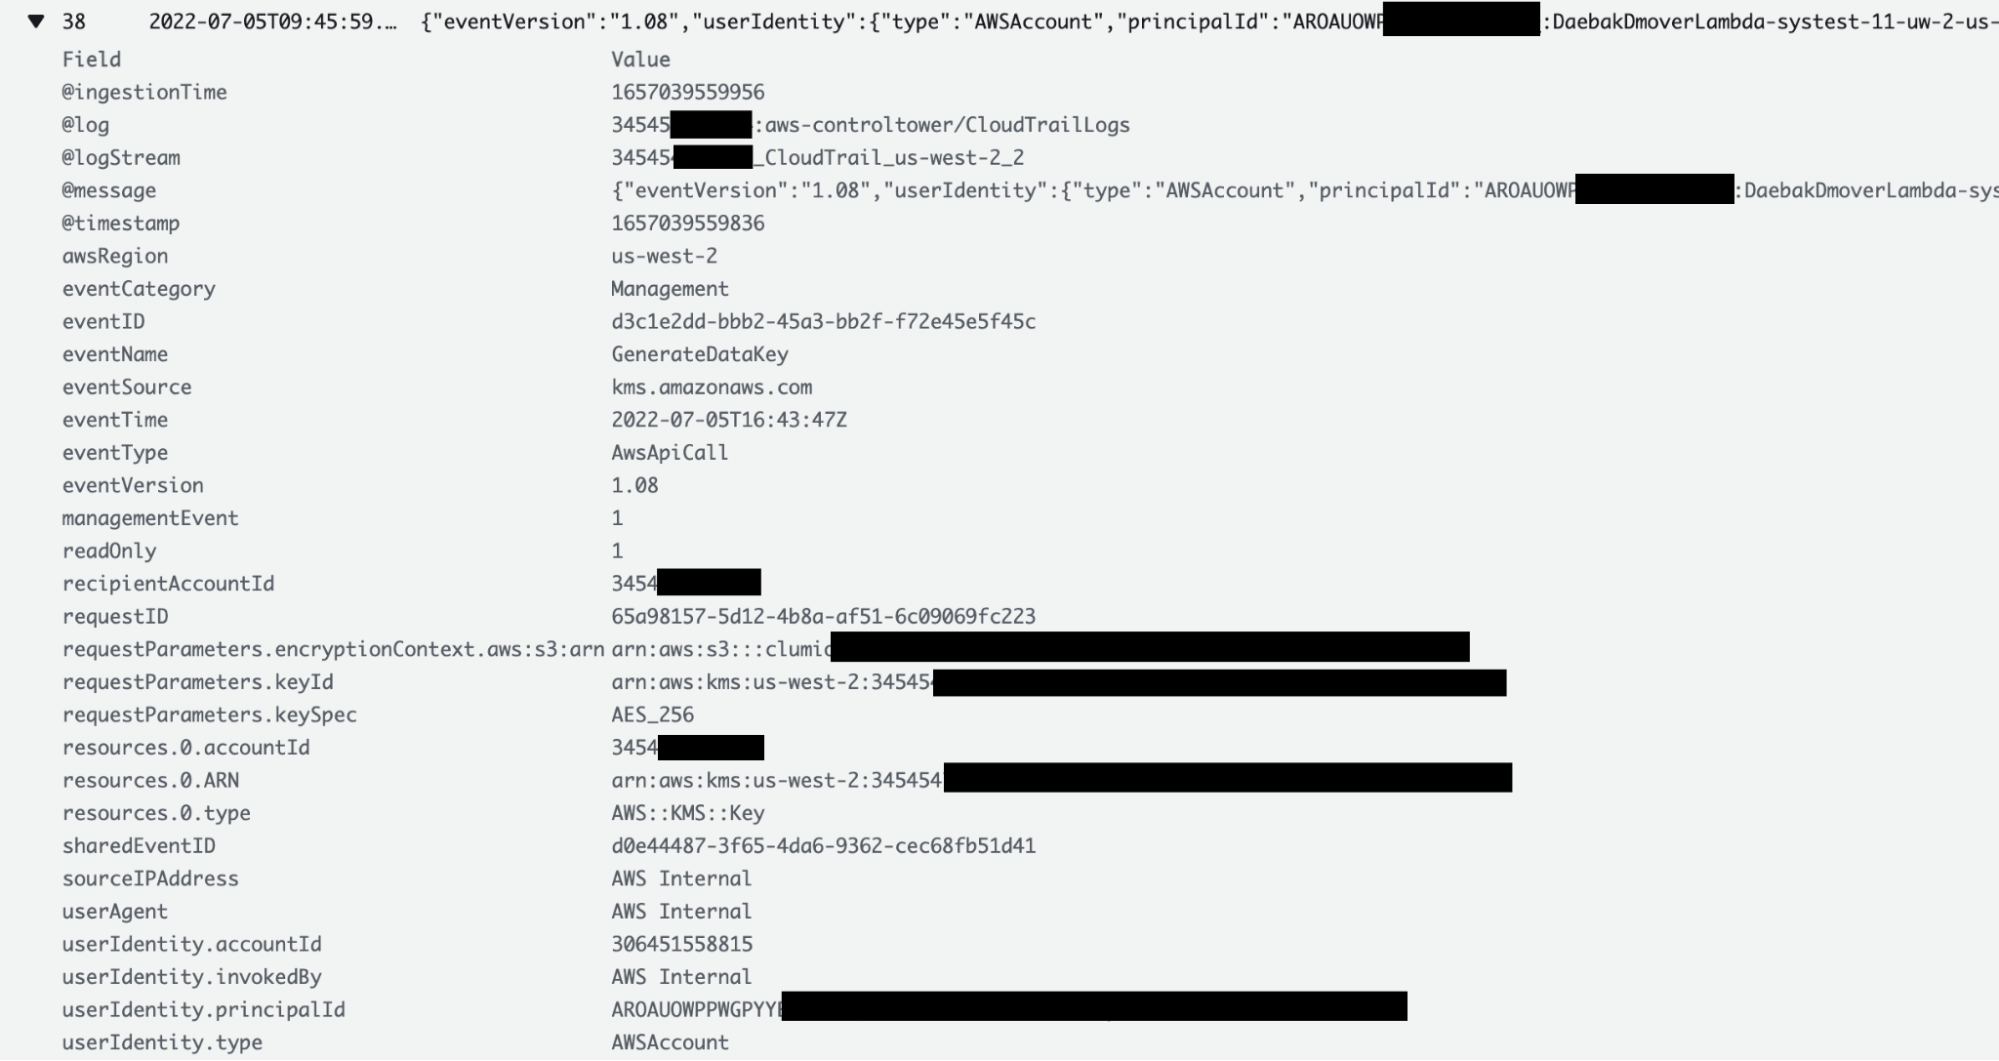
Que se passe-t-il lorsque la clé n’est plus accessible :
Remember this: BYOK gives you the power of encrypting all backup data, but on the flip side, if the key is lost, then you’re in big trouble! Luckily, keys in AWS aren’t like physical keys and even if someone deletes them,les clients disposent tout de même de 30 jours pour les récupérer. Si, pour une raison quelconque, les clés ne sont pas récupérées, les données de sauvegarde deviendront alors inutilisables. Cette fonctionnalité est conçue comme un mécanisme de sécurité, mais il convient de faire preuve d’une grande prudence lors de son utilisation.